

近期,国家互联网应急中心发布“关于黑产团伙批量搭建高仿真钓鱼网站大规模传播银狐木马的风险提示”,同时,我校网络安全监测平台也连续发现多起校内用户中招银狐木马的情况。国家计算机病毒应急处理中心已发布预警通报,专门针对我国用户的“银狐”木马病毒出现新变种,该病毒通过伪装成“裁员补偿”“违纪通报信息”等文件实施钓鱼攻击,一旦点击,电脑将会被不法者远程控制,进而被窃取敏感信息。该病毒具有隐蔽性强、危害性大、传播迅速的特点,严重威胁师生个人数据及校园网络安全。
为保障广大师生的切身利益,维护校园网络环境稳定,现将有关情况及防范措施通报如下:
一、“银狐”是什么?
“银狐”木马病毒是一款已活跃多年、专门以我国网络用户为主要攻击目标的远程控制类恶意木马程序。该病毒以非法牟利为核心目的,现已形成完整的黑色产业链。它长期潜伏于办公、社交、邮件传输等各类场景,通过持续迭代变种规避安全防护检测,伺机发动定向攻击,严重危害个人信息安全和网络安全。
二、新变种有哪些特点?
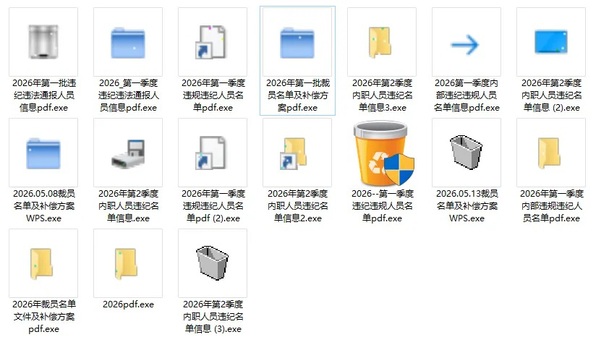
本次新变种仍采用钓鱼欺诈手段发动攻击,伪装迷惑性极强,将具备一定规模组织机构的工作人员列为重点攻击目标。攻击者通常以人事办公类事项为诱饵,使用“XX季度违纪名单”“XX课程课件(完整版)”“奖学金名单”等文件名诱导用户关注。同时,通过伪装文件夹、快捷方式、回收站图标,或添加“.pdf”后缀等方式混淆文件格式,令用户难以分辨文件真伪。
三、防范措施,请牢记!
1、在使用即时通讯工具(如:微信、QQ、飞书、钉钉、Welink等)或电子邮件处理工作事务期间,警惕新增临时工作群组和电子邮件中传播的“违纪”“裁员”“补助”或与个人研究方向相关等主题文件,拒绝点击陌生人发送的文件,对本单位或外单位同事、同学发送的相关文件应与其本人或正式渠道核实。
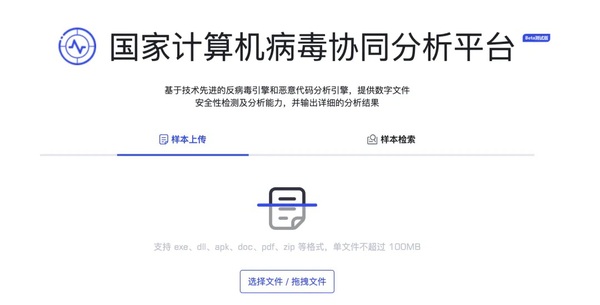
2、用户可将可疑的文档文件、可执行文件、压缩包文件或解压后的可疑文件先行上传至国家计算机病毒协同分析平台(https://virus.cverc.org.cn)进行安全检测,并保持防病毒软件实时监控功能开启,将计算机操作系统和防病毒软件更新到最新版本。
3、一旦发现本人即时通讯工具或电子邮件发生被盗用现象,或发现自己下载安装的软件疑似是非官方网站的疑似病毒文件,应立即停止使用可能感染病毒的计算机设备,将其断开网络链接,并向信息办反馈相关情况(联系电话:55271461),在备份重要数据的前提下,对相关计算机设备进行杀毒和安全检查,更换常用口令。
四、加强自查!
为坚决阻断病毒在校内传播蔓延,彻底消除安全隐患,请各师生立即对所用电脑进行“银狐”病毒查杀,可以按照以下网址下载火绒“银狐”木马专杀工具,逐一开展全盘深度查杀,做到全覆盖、无死角、无遗漏,彻底排查清除病毒风险,筑牢校园网络安全防线。
官方正规工具下载地址如下:
1. 火绒安全防护软件:https://www.huorong.cn/
2. 360安全卫士防护软件:https://weishi.360.cn/
3. 火绒“银狐”木马专项专杀工具:https://down5.huorong.cn/tools/Hrkill-SilverFox.exe
信息化办公室
2026年10月13日
